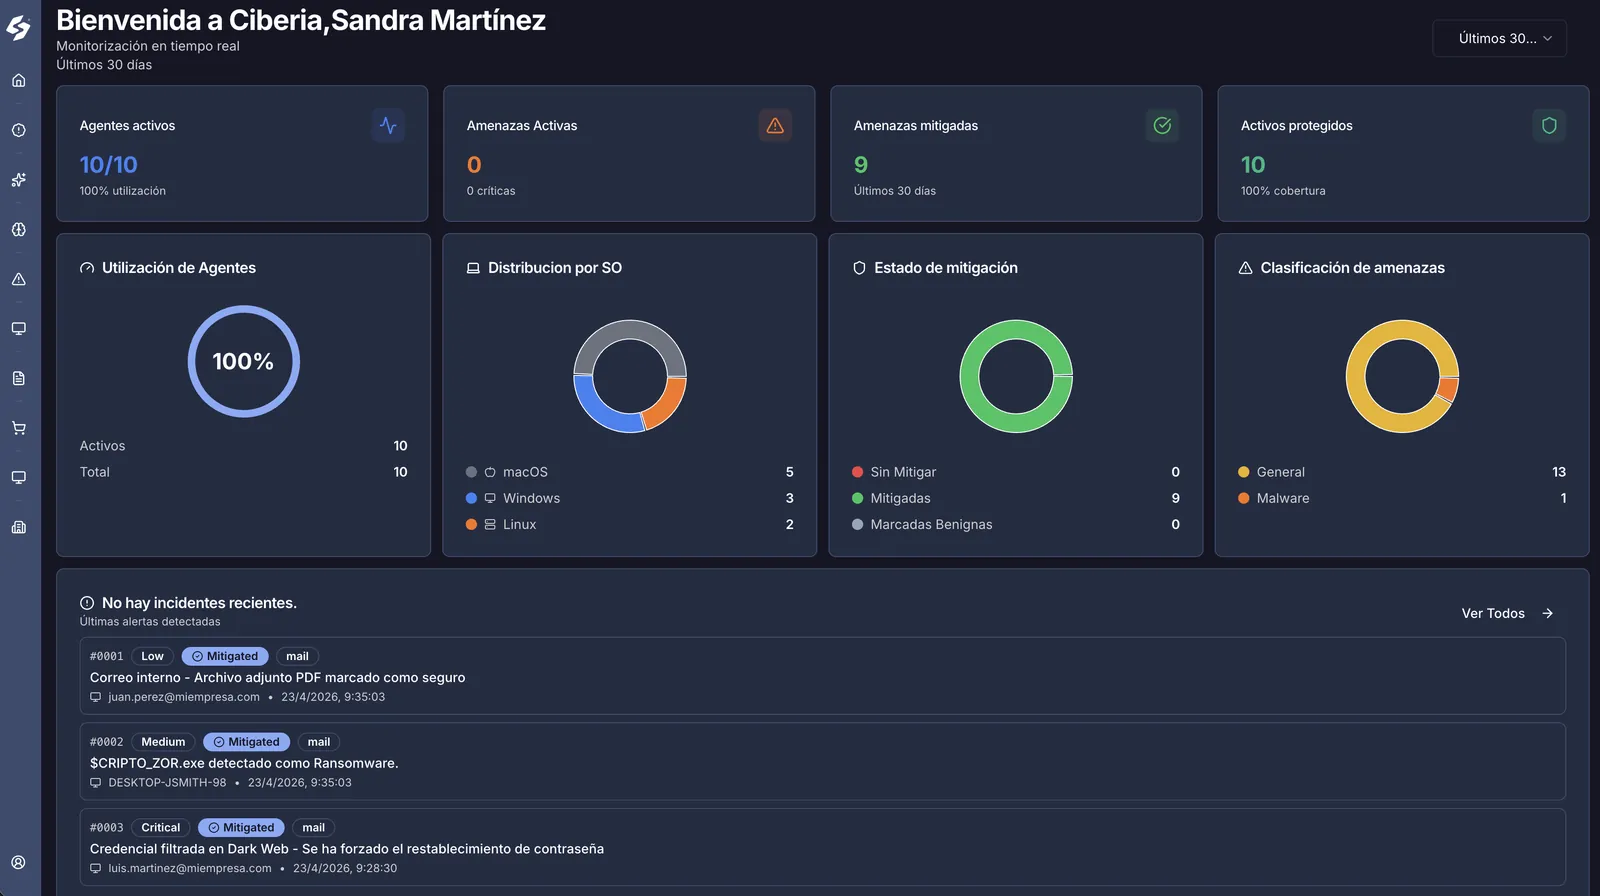
SOC Agéntico con IA soberana
Ciberseguridad y ciberinteligencia en una sola plataforma.
Si ya tienes EDR, SIEM, firewall o correo, Ciberia se integra con tus sistemas, automatiza el triaje con IA propia y responde 24/7.
 Ciberia AI SOC Platform
Ciberia se suma a la tecnología que ya tienes.
Más de 600 integraciones con EDR, SIEM, firewall, correo, identidad y cloud. Nada se sustituye: Ciberia añade encima la detección, el contexto y la respuesta.
El SOC tradicional ya no escala.
- Volumen
- Las alertas crecen más rápido que el equipo. Se atienden las graves y el resto se acumula sin revisar.
- Talento
- Cubrir 24/7 exige turnos y relevos. Retener analistas cuesta cada vez más y el conocimiento se va con las personas.
- Tiempo
- Entre que salta una alerta y alguien actúa pasan horas. Fuera de horario, esa ventana se alarga.
La salida rápida es automatizar con IA de terceros, a cambio de que tu telemetría salga de tu organización. En Ciberia no aceptamos ese peaje.
Una plataforma. Cuatro productos que se alimentan entre sí.
Las alertas de tus herramientas entran en Ciberia y se cruzan con inteligencia, hunting y vigilancia de la exposición.
Inteligencia de amenazas
Ciberia Intel
Actores, campañas, familias de malware, vulnerabilidades, IOCs e informes, con inteligencia propia y de terceros.
Búsqueda proactiva
Threat Hunting
Nuestro sistema agéntico busca lo que ya está dentro y no ha disparado ninguna alerta, con hipótesis basadas en MITRE ATT&CK.
SOC Agéntico 24x7
Ciberia MDR
Agentes de IA propia investigan cada alerta de endpoint, red, correo, identidad y cloud, y un analista valida cada respuesta.
Credenciales, infostealers y dark web
Ciberia CTM
Credenciales filtradas, infostealers, dark web y foros: lo que circula sobre tu organización fuera de tu red.
Lo que descubre la inteligencia guía el hunting. Lo que encuentra el hunting se convierte en nuevas reglas de detección de Ciberia MDR.
- 1Intel
- 2Hunting
- 3MDR
- 4Nuevas reglas
Sigue una alerta.
En cinco pasos, cómo gestiona Ciberia una alerta de identidad de madrugada.

Domingo02:47:12
Domingo, 02:47.
Okta registra un inicio de sesión de la directora financiera desde un país donde tu empresa no opera. El viernes se conectó desde Madrid.
Contexto en segundos.
En ocho segundos, Ciberia cruza la alerta con su inteligencia, con la exposición de la cuenta y con su portátil. Las tres señales apuntan a lo mismo.
La IA propone. Un analista decide.
CiberIA califica el riesgo como alto y propone tres acciones. El analista de guardia revisa la evidencia y las valida.
Contenido.
Las acciones se ejecutan sobre tus herramientas, una a una y con registro. Se abre un ticket y se avisa al responsable, dentro del SLA de 15 minutos.
Y aprende.
Threat Hunting busca el mismo patrón en el resto de cuentas, y lo ocurrido esta noche se convierte en una regla de detección nueva.
A las 02:47 tu equipo dormía. Ciberia no.
Ver cómo funciona la plataforma
Frente a un SOC tradicional.
15min
SLA contractual de respuesta: desde la alerta crítica hasta la contención inicial.
| Aspecto | SOC tradicional | Ciberia |
|---|---|---|
| Triaje | Manual, con una cola que no para de crecer | 90 % automatizado |
| Cobertura | Turnos y relevos | 24/7 sin turnos ciegos |
| Tiempo de respuesta | Horas hasta contener | Contención en minutos |
| Crecer | Contratar más analistas | No depende de ampliar plantilla |
Tus datos, bajo control.
Es IA soberana: procesamos la información en servidores ubicados en España, con modelos de arquitectura y desarrollo propios, y nada pasa por LLM de terceros. Y lo hacemos con dos certificaciones: el Esquema Nacional de Seguridad en categoría Alta y la ISO/IEC 27001.
 CertificaciónENS Categoría AltaCertificación de conformidad con el Esquema Nacional de Seguridad, categoría Alta.
 CertificaciónISO/IEC 27001Sistema de gestión de seguridad de la información certificado conforme a la norma ISO/IEC 27001.
Inteligencia propia
Ciberia Intel se alimenta de ciberinteligencia propia y de terceros, y corre sobre nuestra infraestructura.
Dato bajo control
La información se procesa en local y no sale de nuestras fronteras.
Cada decisión es trazable
Toda acción automática deja evidencia: quién la tomó, cuándo, con qué criterio y sobre qué dato.
¿Te están atacando ahora?
Desconecta de la red los equipos afectados, no borres nada y pide ayuda. Te explicamos qué hacer en las primeras horas.
Preguntas frecuentes
¿Qué es Ciberia?
Ciberia es una empresa española de ciberseguridad y ciberinteligencia. Su plataforma reúne cuatro productos: Ciberia Intel (inteligencia de amenazas), Threat Hunting, Ciberia MDR (SOC Agéntico 24x7, con agentes de IA propia y analistas que validan) y Ciberia CTM (credenciales filtradas, infostealers, dark web y foros).
¿Tengo que cambiar mis herramientas de seguridad?
No. Ciberia se conecta a lo que ya usas (EDR, SIEM, firewall, correo, identidad y cloud) y trabaja sobre esa telemetría. No sustituye tu EDR ni tu SIEM.
¿Dónde se procesan mis datos?
En servidores ubicados en España. Los modelos de IA son de arquitectura y desarrollo propios y tu telemetría no se envía a LLM de terceros.
¿La IA toma las decisiones sola?
La IA automatiza el triaje y propone acciones. Un analista valida lo importante y cada acción automática deja evidencia: quién la tomó, cuándo, con qué criterio y sobre qué dato.
¿Qué certificaciones de seguridad tiene Ciberia?
Ciberia tiene la certificación de conformidad con el Esquema Nacional de Seguridad en categoría Alta, el nivel más exigente del esquema, y su sistema de gestión de seguridad de la información está certificado conforme a la norma ISO/IEC 27001. Si tu organización trabaja con el sector público o con proveedores que lo exigen, te damos el detalle en la primera reunión.
¿Qué diferencia hay entre un EDR y un MDR?
Un EDR es una herramienta que detecta y bloquea amenazas en los equipos. Un MDR tradicional es un servicio que vigila esas señales por turnos. Ciberia MDR hace ese trabajo 24x7 con agentes de IA y analistas que validan, sobre tu EDR y sin sustituirlo.
¿Qué hago si estoy sufriendo un ciberataque ahora?
Desconecta de la red los equipos afectados, no borres nada y contacta con un equipo de respuesta. En nuestra página de respuesta a incidentes tienes los pasos para las primeras horas y cómo pedirnos ayuda.
Hablemos de tu seguridad.
Te enseñamos la plataforma con tu tecnología en mente y vemos qué podemos automatizar desde el primer día.